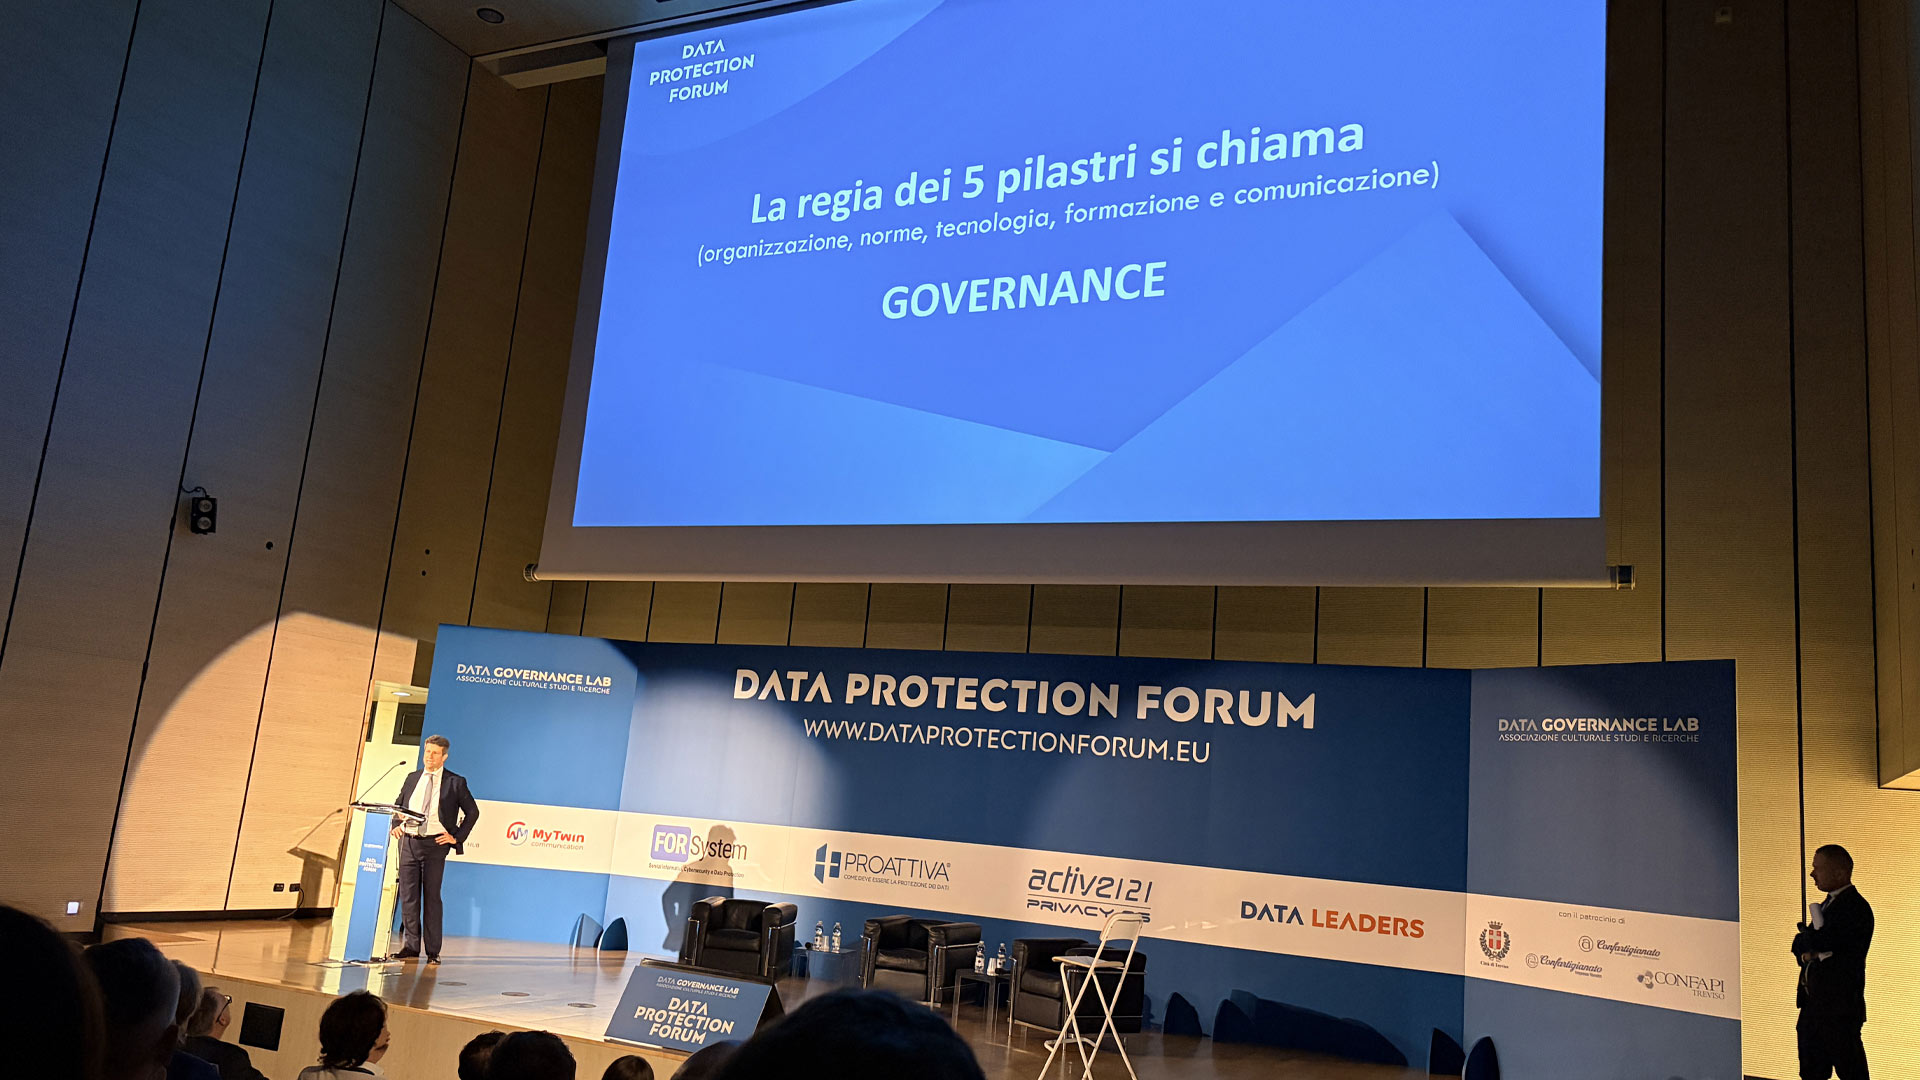

Venerdì 11 Settembre 2026 abbiamo partecipato alla terza edizione del convegno Data Protection Forum, tenutosi a Treviso.

L’anno scorso il dott. Valentino Pavan, ideatore del Forum, aveva paragonato la protezione dei dati a un viaggio (te lo abbiamo raccontato qui).
Quest’anno il titolo era “Il giorno in cui l’azienda si ferma. Quando il viaggio si interrompe” e al centro dell’evento è stata posizionata la governance dei dati: sapere chi decide e che cosa si fa quando qualcosa va storto.
Condividiamo con piacere con voi quanto appreso, pensando al lavoro di ogni giorno in un centro ottico.
E adesso cosa facciamo?
Valentino Pavan ha aperto l’incontro con questa domanda: se domani mattina la vostra azienda subisse un attacco informatico, ci sarebbe qualcuno che prende decisioni su cosa fare? Non il tecnico che accende il server, proprio “chi decide cosa bisogna fare“. Se la risposta non c’è, non è grave: è il punto da cui cominciare.
Un’azienda non si ferma quando si fermano i server perché i sistemi prima o poi si ripristinano, i dati si recuperano. Il vero problema nelle prime ore è “non essere capaci di decidere che cosa bisogna fare”, cioè non aver stabilito un protocollo di gestione della situazione.
Lo sappiamo che nella vita reale, gli incidenti non capitano alle tre di un martedì qualsiasi: capitano di sera, il sabato, a Natale, a Ferragosto, quando è in ferie l’unica persona che forse sapeva fare qualcosa.
Il messaggio del Data Protection Forum 2025 era che davanti all’autorità dire “non lo sapevo” non è più un’opzione. Quest’anno il forum alza l’asticella: davanti a clienti, dipendenti e banche, ammettere “non eravamo pronti” pesa ancora di più, perché l’ignoranza si può giustificare, l’impreparazione no — “è una scelta”. E il costo più assurdo non è il fatturato perso o le penali, ma “le ore delle persone che girano in tondo nel panico“.
La governance dei dati tiene insieme tutto il resto
L’anno scorso si era parlato di cinque pilastri: organizzazione, norme, tecnologia, formazione e comunicazione. Quest’anno la governance è stata presentata come la regia che li fa lavorare insieme.
In pratica significa saper rispondere a quattro domande: quali dati hai, dove sono, chi può usarli e da chi dipendi.
In un centro ottico i dati sono più sparsi di quanto pensi.
Una parte vive nel software gestionale. Poi però ci sono il file Excel con i contatti per la campagna di Natale, le foto delle prescrizioni sul cellulare del negozio e la chiavetta usata una sera per portare un file a casa. Ogni copia è un pezzo di responsabilità.
Pavan ha anche tracciato una linea netta tra delegare e abdicare.
Puoi affidare i computer al tecnico e il sito all’agenzia, ma non puoi più permetterti di pensare “tanto se ne occupa qualcun altro“.
Una domanda per capire a che punto sei: se domani il tuo tecnico di fiducia non rispondesse, sapresti chi altro chiamare?
Con l’intelligenza artificiale un attacco costa meno
Il professor Marino Miculan, che guida il Laboratorio di Cybersecurity dell’Università di Udine (profilo UniUd), ha spiegato che gli attacchi sono sempre gli stessi: email truffa, furti di password, ransomware, cioè programmi che bloccano i file e chiedono un riscatto. Quello che cambia sono i costi. Ciò che prima richiedeva una squadra di esperti oggi si fa in meno tempo, con meno competenze e con un abbonamento da qualche centinaio di euro.
La conseguenza è scomoda: attacchi che prima non valeva la pena di fare adesso convengono. L’idea di essere “troppo piccoli per interessare a qualcuno” non regge più. Tra gli esempi, Miculan ha citato la campagna di spionaggio condotta in gran parte da un sistema di intelligenza artificiale contro una trentina di organizzazioni, resa pubblica da Anthropic nel novembre 2025 (il resoconto).
C’è poi l’altra faccia della medaglia. L’intelligenza artificiale è diventata bravissima a scovare le falle nei programmi, ma i tempi per correggerle non si sono accorciati allo stesso modo (aggiornamento di Anthropic su Project Glasswing).
Per te si traduce in un’abitudine concreta: gli aggiornamenti di computer, programmi e dispositivi non sono un fastidio da rimandare.
Che cosa smetti di fare quando deleghi all’intelligenza artificiale
Si è parlato anche di AI, di come tutti oggi la usiamo durante le nostre giornate e anche della superficialità con cui talvolta nutriamo di dati ChatGPT, Claude o Gemini e la facciamo lavorare l’AI al posto nostro, sui compiti più o meno facili.
Nel suo intervento, l’ing. Giuseppe Ricci (Cyber Data Protection Specialist e titolare di Titolare di Active121) ha ribaltato la domanda più comune: tutti chiedono che cosa può fare l’intelligenza artificiale, pochi si chiedono che cosa smetteranno di fare loro.
Questa la sostanza della delega, perché ti costringe a decidere anche che cosa non vuoi affidare a una macchina.
Nel tuo centro ottico la risposta è concreta. Puoi farti aiutare con la bozza del messaggio che ricorda ai clienti il controllo annuale, magari da inviare con FOCUS CRM, ma la rilettura finale resta tua. La conversazione con il cliente che sceglie le lenti progressive, invece, non la deleghi a nessuno.
Ricci ha ricordato anche che gli strumenti generalisti sono scatole chiuse: sai cosa ci metti e cosa ne esce, non cosa succede nel mezzo. Per questo i dati dei tuoi clienti non vanno incollati in un chatbot generico, anche quando sembra la via più rapida.
Cosa puoi fare
Il prof. Miculan ha chiuso il suo intervento con un consiglio: lunedì, prima di alzare la serranda, prendi un foglio e comincia dall’inventario: quali dati hai, dove sono, chi ha accesso a cosa e chi chiameresti se si fermasse tutto. Non serve essere esperti di informatica, serve conoscere bene il proprio centro ottico.
La governance dei dati non è un tema da grandi aziende: è la differenza tra un sabato mattina di panico e un sabato mattina difficile, ma in cui ognuno sa che cosa fare.